Entenda como funciona a arquitetura Zero Trust, por que ela substitui o antigo modelo baseado na confiança da rede e como ambientes de computador virtual ajudam empresas a fortalecer sua estratégia de segurança
Resumo
- Zero Trust não é uma ferramenta, e sim uma arquitetura de segurança definida pelo NIST, baseada em nunca confiar por padrão e validar cada acesso.
- A verificação não termina no login: localização, dispositivo, horário, comportamento e sensibilidade do dado entram na análise.
- O modelo responde ao fim do perímetro tradicional, causado por nuvem, trabalho híbrido e acesso de fornecedores.
- Pilares recorrentes em qualquer implementação: autenticação multifator, menor privilégio, monitoramento contínuo e segmentação da infraestrutura.
- Ambientes de computador virtual facilitam a adoção porque centralizam dados, aplicações e políticas em uma única infraestrutura gerenciada.
O modelo Zero Trust parte de uma premissa simples: nenhum usuário, dispositivo ou aplicação deve ser considerado confiável automaticamente, mesmo quando está conectado à rede corporativa. Ou seja, além de conceder acesso apenas a profissionais que, comprovadamente, fazem parte da estrutura da empresa, cada solicitação passa por verificações contínuas de identidade, autenticação, contexto e permissões. Isso por si só já reduz significativamente o risco de invasões provocadas por credenciais comprometidas, acessos indevidos e movimentação lateral de criminosos dentro da infraestrutura. Para gestores de TI, o Zero Trust é uma estratégia relevante focada em proteger ambientes cada vez mais distribuídos, com aplicações em nuvem, equipes híbridas e dispositivos conectados remotamente a partir de diferentes locais.
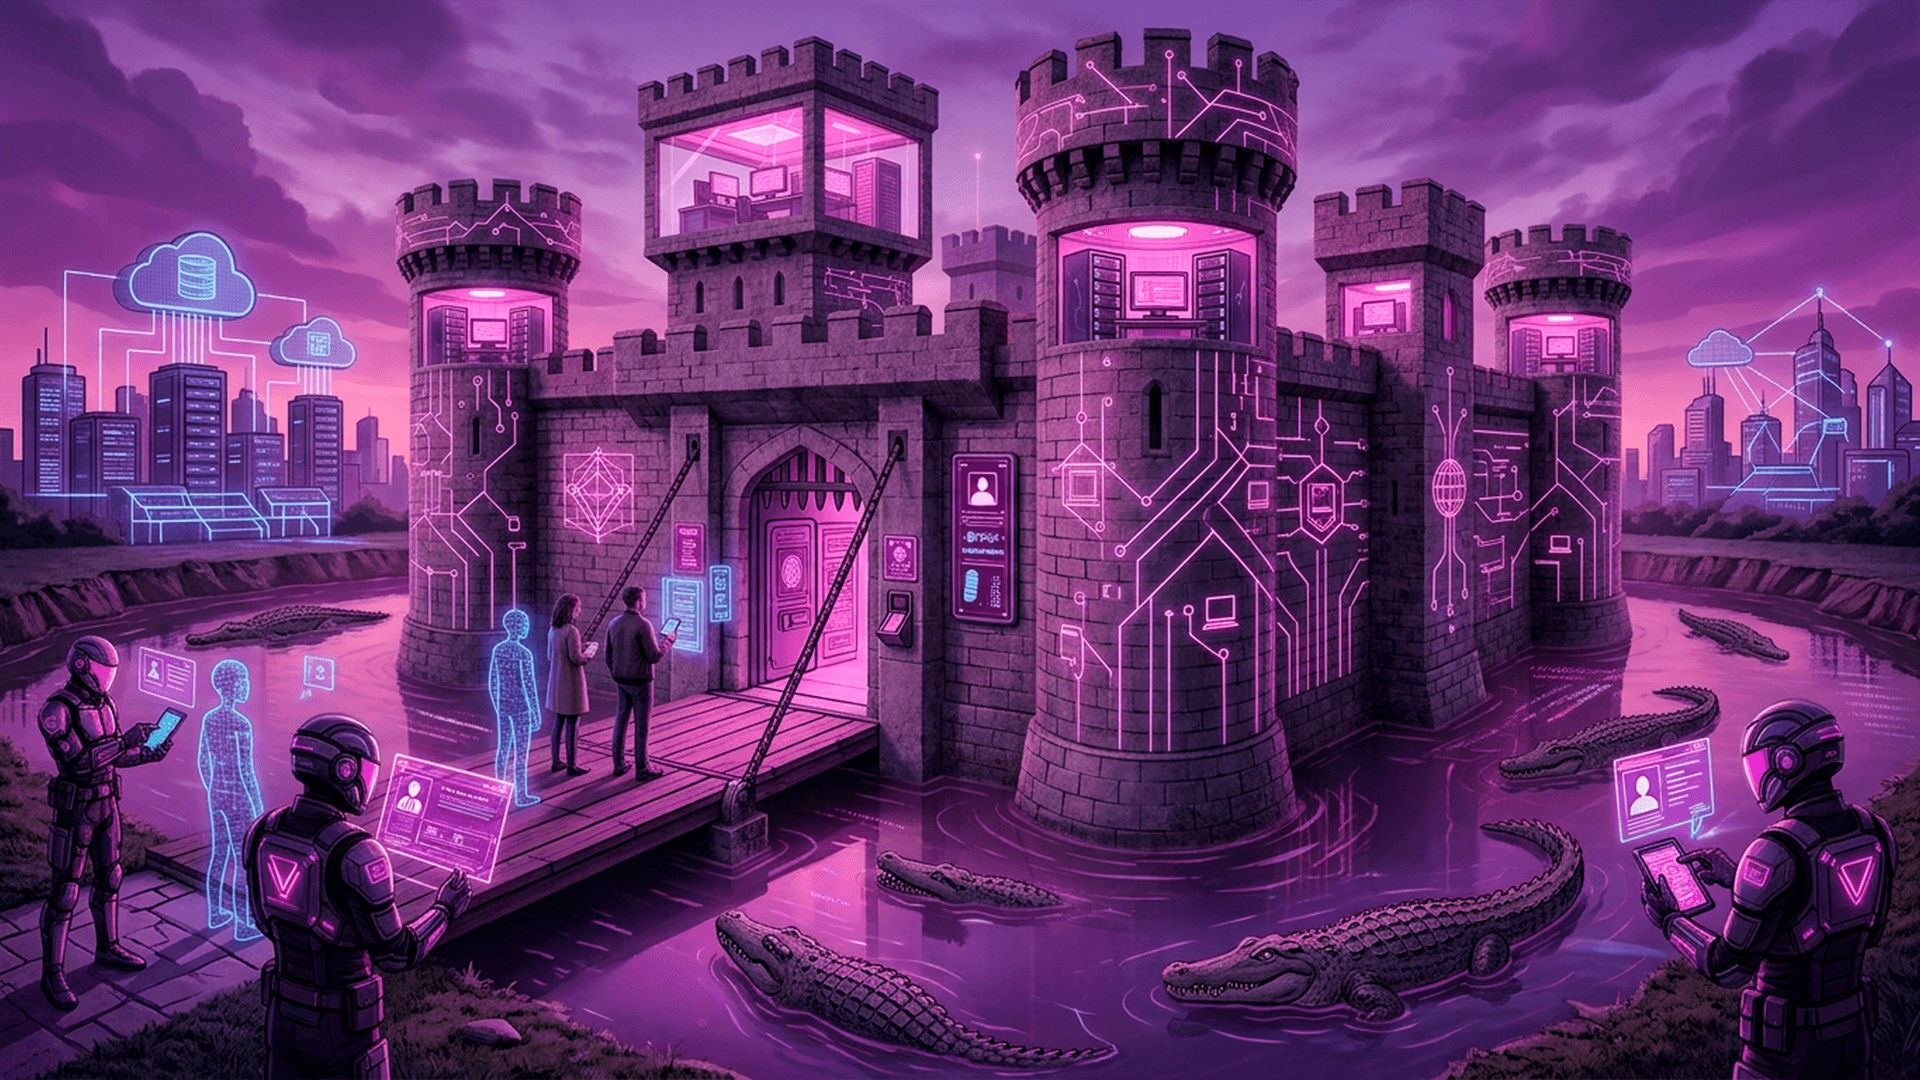
A segurança corporativa sempre foi construída sobre um conceito de proteger o perímetro da empresa. Firewalls robustos, VPNs e redes internas, normalmente, eram suficientes para criar uma espécie de "muralha" digital. Se um usuário estivesse dentro dessa estrutura, presumia-se que ele era confiável.
Esse modelo até funciona enquanto servidores, computadores e colaboradores permanecem “dentro do escritório”. Mas a transformação e a aceleração digital alteraram completamente esse sistema. Hoje, aplicações estão hospedadas na nuvem, colaboradores trabalham remotamente, de qualquer lugar do mundo, fornecedores acessam sistemas e dados circulam constantemente entre diferentes dispositivos e localidades. O perímetro tradicional praticamente desapareceu.
Essa mudança exige uma forma distinta de pensar a segurança. A ideia é não confiar automaticamente em quem já está conectado, as organizações precisam verificar continuamente quem está solicitando acesso, de onde essa solicitação é feita, qual dispositivo está sendo utilizado e se aquele usuário realmente deve acessar determinado recurso ou plataforma.
A confiança conquistada a cada acesso
Ao contrário do que muitos imaginam, Zero Trust não é um software, um firewall ou uma ferramenta específica. Trata-se de uma arquitetura de segurança, definida pelo National Institute of Standards and Technology (NIST), que propõe uma mudança de paradigma: nunca confiar por padrão e sempre validar antes de conceder qualquer acesso.
Isso significa que cada interação entre usuário e sistema passa por uma análise contínua. A autenticação não acontece apenas no momento do login. Informações como localização, dispositivo utilizado, horário de acesso, comportamento do usuário e sensibilidade dos dados acessados devem ser consideradas antes que uma nova autorização seja concedida. Com essa abordagem é possível reduzir um dos maiores desafios atuais da segurança da informação: o uso de credenciais comprometidas.
Segundo o Verizon Data Breach Investigations Report (DBIR), o roubo de credenciais continua entre os principais vetores de invasão utilizados por criminosos. Em muitos casos, basta uma única senha comprometida para permitir que um invasor percorra diferentes sistemas internos sem encontrar novas barreiras.
No modelo Zero Trust esse deslocamento torna-se muito mais difícil. Mesmo que uma credencial seja obtida, o “atacante” ainda precisa superar diversas camadas adicionais de verificação. O Zero Trust faz parte do arcabouço de segurança adotado pela Arlequim no fornecimento de computação virtualizada para o mercado.
Por que o Zero Trust ganhou espaço nos últimos anos?
A resposta está diretamente ligada à transformação da infraestrutura corporativa. Empresas já adotam aplicações de Desktop as a Service – DaaS, no modelo completo como o oferecido pela Arlequim, ambientes em nuvem, dispositivos móveis e regimes híbridos de trabalho. Essa descentralização pode ampliar a superfície de ataque às organizações.
Dados do IBM Cost of a Data Breach Report mostram que organizações do mundo todo que investem em automação de segurança e inteligência artificial conseguem reduzir significativamente o impacto financeiro de incidentes, economizando, em média, cerca de US$ 1,9 milhão por violação quando comparadas às empresas com menor maturidade nesses processos. O mesmo levantamento aponta que falhas relacionadas ao gerenciamento de identidades e ao controle de acessos continuam figurando entre os fatores que mais contribuem para incidentes de segurança.
No Brasil, o cenário também merece atenção. A recorte nacional do estudo mostra que o custo médio de uma violação de dados permanece entre os mais elevados da América Latina, reforçando a necessidade de estratégias preventivas e não de ações puramente reativas.
O Zero Trust limita os impactos caso um incidente aconteça. O sistema ajuda a não permitir que um invasor se movimente livremente pela infraestrutura após comprometer uma conta, ou seja, a arquitetura restringe acessos, exige novas autenticações e segmenta os ambientes, reduzindo significativamente o alcance de um potencial ataque. Embora cada organização implemente o Zero Trust de acordo com sua realidade, alguns princípios aparecem em praticamente todos os projetos.
O primeiro deles é a autenticação multifator (MFA), que adiciona uma camada extra de verificação além da senha tradicional. Mesmo que uma credencial seja descoberta, o criminoso ainda precisa validar sua identidade por outro fator, como um aplicativo autenticador ou biometria, por exemplo. No computador virtual Arlequim o MFA já vem embarcado.
Outro conceito fundamental é o do menor privilégio. Cada colaborador recebe apenas os acessos necessários para desempenhar sua função. Isso reduz riscos operacionais e impede que um usuário tenha permissões desnecessárias sobre sistemas críticos.
Também fazem parte dessa estratégia o monitoramento contínuo dos acessos, a análise do comportamento dos usuários, a validação do estado de segurança dos dispositivos e a segmentação da infraestrutura, dificultando que uma invasão localizada se espalhe para todos os sistemas da organização. Todos esses mecanismos de segurança estão na rotina da Arlequim que segue padrões estabelecidos internacionalmente na ISO 27001, que regulamenta sistemas de gestão de segurança da informação.
Onde o computador virtual entra nessa estratégia?
Ambientes baseados em computadores virtuais, contribuem para essa estratégia porque concentram aplicações, dados e políticas de segurança em uma infraestrutura centralizada. A equipe de TI não depende das configurações individuais de centenas de computadores físicos e administra autenticação, atualizações, permissões e monitoramento de forma muito mais padronizada, na nuvem.
Isso facilita a implementação das práticas recomendadas pelo Zero Trust e como os dados permanecem armazenados no servidor e não no equipamento do usuário, os riscos relacionados à perda, roubo ou comprometimento de dispositivos também diminuem.
Zero Trust não é um projeto com começo e fim
Na realidade, o Zero Truste consiste em uma estratégia contínua, que combina tecnologia, governança, gestão de identidades, monitoramento e revisão constante das políticas de acesso.
O primeiro passo é entender quem acessa os sistemas da empresa, quais dispositivos são utilizados e quais privilégios realmente são necessários. A partir daí, a organização pode incorporar o processo de segurança.
Essa evolução acontece de forma progressiva e tende a produzir resultados mais consistentes do que grandes projetos de transformação realizados de uma única vez.
À medida que a infraestrutura migra para a nuvem, o Zero Trust representa justamente essa mudança de mentalidade: cada acesso precisa ser analisado de acordo com seu contexto, e não apenas pela localização do usuário na rede corporativa.
Para gestores de TI, essa abordagem oferece mais do que proteção contra eventuais ataques por hackers. Ela cria uma base sólida para sustentar a transformação digital, garantindo que produtividade, mobilidade e segurança avancem juntas.
Perguntas frequentes sobre Zero Trust
Zero Trust é um software que a empresa compra e instala?
Não. Zero Trust é uma arquitetura de segurança, definida pelo NIST, e não um produto específico. A implementação combina ferramentas já existentes, como MFA e gestão de identidades, com políticas e processos de validação contínua.
Qual a diferença entre Zero Trust e o modelo de perímetro tradicional?
O modelo de perímetro presume que quem está dentro da rede é confiável. O Zero Trust elimina essa presunção: cada acesso é avaliado por identidade, dispositivo, contexto e permissão, independentemente de onde parte a solicitação.
Por onde começar a implementar Zero Trust?
Pelo inventário de acessos. Entender quem acessa quais sistemas, com quais dispositivos e com quais privilégios permite identificar permissões excessivas e priorizar as primeiras camadas de controle, normalmente MFA e menor privilégio.
Zero Trust funciona em empresas de médio porte ou só em grandes corporações?
Funciona nos dois cenários. A diferença está na escala e no ritmo de adoção. Empresas menores costumam avançar mais rápido justamente por terem ambientes menos fragmentados.
O computador virtual substitui o Zero Trust?
Não substitui, mas facilita. A centralização de dados, aplicações e políticas em uma infraestrutura única reduz a dependência de configurações individuais e torna mais viável aplicar autenticação, monitoramento e segmentação de forma padronizada.
O caminho prático para a sua infraestrutura
O fim do perímetro tradicional não foi uma escolha das áreas de TI, foi uma consequência da nuvem, do trabalho híbrido e da circulação de dados entre dispositivos. O Zero Trust é a resposta estrutural a esse novo desenho: validar sempre, confiar nunca por padrão e limitar o alcance de qualquer credencial comprometida.
A adoção acontece por etapas, começando pelo mapeamento de acessos e avançando para MFA, menor privilégio, monitoramento e segmentação. E a infraestrutura escolhida define quanto desse caminho já vem pronto.
Antes de renovar o parque de máquinas, vale entender como um ambiente centralizado encurta essa jornada. Converse com o time de especialistas da Arlequim e avalie o cenário da sua operação.